Governance degli accessi aziendali: perché non basta installare un tornello
La governance degli accessi è l’insieme di regole, responsabilità e processi che stabiliscono chi può entrare in quali aree, in quali orari e per quanto tempo, e che permettono di dimostrarlo. Un tornello o un lettore di badge sono solo lo strumento che applica queste regole: senza profili definiti, collegamento con i dati HR, revoche tempestive e verifiche periodiche, il varco controlla il passaggio ma non garantisce che chi passa sia ancora autorizzato a farlo.
Molti progetti di sicurezza partono dall’hardware e si fermano lì. Il risultato è un sistema tecnologicamente valido che, nel giro di pochi mesi, accumula badge attivi di ex collaboratori, profili troppo ampi e permessi concessi in via temporanea e mai rimossi.
Approfondiamo il tema:
Cosa si intende per governance degli accessi
Il controllo accessi risponde alla domanda «questa persona può passare da questo varco adesso?». La governance risponde a una domanda più ampia: «perché questa persona ha questo permesso, chi lo ha concesso e fino a quando resta valido?».
Si tratta di un livello organizzativo che sta sopra la tecnologia e che comprende:
- politiche di accesso scritte e condivise
- ruoli e responsabilità di chi richiede, approva e gestisce i permessi
- procedure per attivazione, modifica e revoca delle abilitazioni
- verifiche periodiche sulla coerenza tra permessi e mansioni.
Senza questo livello, anche il sistema più sofisticato si limita a eseguire configurazioni che nessuno è più in grado di spiegare.
I limiti di un controllo accessi senza governance
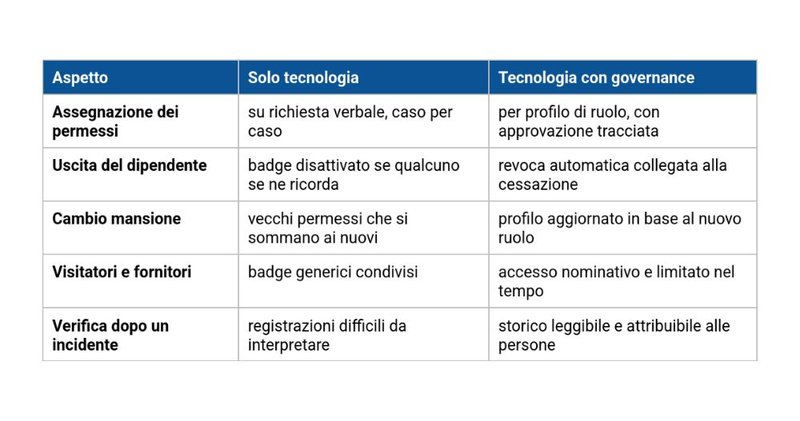
Installare varchi e lettori senza definire le regole che li governano produce problemi ricorrenti, spesso invisibili finché non si verifica un incidente o un’ispezione. La tabella mette a confronto i due approcci.
Gli elementi di una governance degli accessi efficace
Una governance solida si costruisce su pochi principi chiari, applicati con costanza nel tempo.
Profili di accesso basati sul ruolo
Invece di assegnare permessi alla singola persona, si definiscono profili legati alla mansione: produzione, logistica, uffici, manutenzione. Chi entra in un ruolo eredita il profilo corrispondente, chi cambia ruolo cambia profilo. Il principio guida è quello del minimo privilegio: ciascuno accede solo alle aree necessarie per svolgere il proprio lavoro.
Ciclo di vita delle abilitazioni collegato ai dati HR
Le abilitazioni devono seguire il rapporto di lavoro. Collegare il controllo accessi all’anagrafica HR fa sì che onboarding, variazioni di mansione e uscite si riflettano automaticamente sui permessi, eliminando il ritardo tra la decisione organizzativa e la sua applicazione sul varco.
Gestione di visitatori, fornitori e accessi temporanei
Gli accessi esterni sono i più difficili da controllare. Registrazione nominativa, validità limitata alla giornata o alla durata dell’intervento, accompagnamento nelle aree sensibili: sono regole semplici che riducono in modo significativo i rischi.
Revisione periodica e analisi delle registrazioni
A intervalli regolari i responsabili di area verificano chi ha accesso alle zone di loro competenza e confermano o rimuovono i permessi. L’analisi delle registrazioni di accesso completa il quadro, evidenziando tentativi negati, ingressi fuori orario o anomalie da approfondire.
Identità, responsabilità e conformità negli accessi aziendali
Un accesso concesso per errore non è solo un problema tecnico. Quando un’identità è mal gestita, la domanda che segue è sempre la stessa: chi risponde dell’accesso non autorizzato? Una governance documentata permette di rispondere con precisione, indicando chi ha concesso il permesso, su quale base e in quale momento.
La tracciabilità degli accessi è inoltre un requisito ricorrente nei principali riferimenti normativi e volontari. La ISO/IEC 27001 dedica ai controlli fisici un intero gruppo di misure, la direttiva NIS2 chiede ai soggetti coinvolti di gestire i rischi anche sul piano fisico, il GDPR impone di proteggere i locali in cui si trattano dati personali.
Allo stesso tempo, i dati prodotti dai sistemi di accesso riguardano le persone. Vanno quindi trattati nel rispetto della normativa privacy e delle regole sui controlli a distanza dei lavoratori, con finalità chiare e informative adeguate.
Eltime: tecnologia e processi per governare gli accessi
Eltime progetta sistemi di controllo accessi che uniscono l’affidabilità dell’hardware alla flessibilità del software di controllo accessi, con profili per ruolo, fasce orarie, gestione dei visitatori e storico sempre consultabile.
L’integrazione con la rilevazione presenze collega i permessi ai dati reali del personale, mentre soluzioni come SimonsVoss portano la governance fino alla singola porta. Il tornello resta importante, ma diventa l’ultimo anello di un processo governato, non l’intero sistema.
Dai regole chiare ai tuoi accessi aziendali, non solo varchi, con Eltime


