ISO 27001: la norma per i Sistemi di Gestione della Sicurezza delle Informazioni
La ISO/IEC 27001 è lo standard internazionale che definisce i requisiti per istituire, attuare, mantenere e migliorare un Sistema di Gestione della Sicurezza delle Informazioni (SGSI). L’edizione in vigore è la ISO/IEC 27001:2022, che affianca ai requisiti del sistema di gestione un elenco di 93 controlli raggruppati in quattro temi: organizzativi, persone, fisici e tecnologici. La certificazione, rilasciata da un ente accreditato, ha validità triennale con audit di sorveglianza annuali.
Per molte aziende la norma arriva come richiesta esterna, da un cliente o da un bando, ma il suo valore reale sta nel metodo: individuare le informazioni da proteggere, valutare i rischi e dimostrare di averli gestiti. Tra i controlli previsti, la sicurezza fisica e il controllo degli accessi hanno un peso spesso sottovalutato.
Approfondiamo il tema:
Cos’è la ISO 27001 e a chi si rivolge
La ISO/IEC 27001 è pubblicata congiuntamente da ISO e IEC e stabilisce come un’organizzazione deve gestire in modo sistematico la sicurezza delle proprie informazioni. L’obiettivo è proteggere tre proprietà fondamentali, riassunte nella sigla RID:
- riservatezza: le informazioni sono accessibili solo a chi è autorizzato
- integrità: i dati restano accurati e completi, senza modifiche non autorizzate
- disponibilità: le informazioni sono consultabili quando servono a chi ne ha diritto.
La norma non è riservata alle aziende informatiche. Si applica a qualsiasi organizzazione, indipendentemente da settore e dimensione, che tratti informazioni di valore: dati di clienti e dipendenti, progetti, know-how, documentazione commerciale. È molto diffusa tra i fornitori di servizi digitali, tra le aziende che lavorano con la Pubblica Amministrazione e nelle filiere in cui la sicurezza dei fornitori viene verificata in fase di qualifica.
Con la direttiva NIS2, che estende gli obblighi di sicurezza a un numero più ampio di soggetti, la ISO 27001 è sempre più utilizzata come riferimento metodologico per strutturare e documentare le misure richieste.
La struttura della norma ISO 27001: requisiti e controlli dell’Allegato A
La ISO 27001 adotta la struttura comune ai sistemi di gestione ISO, la stessa della ISO 9001 e della ISO 14001, e questo facilita l’integrazione con altre certificazioni già presenti in azienda. Le clausole dalla 4 alla 10 contengono i requisiti obbligatori: contesto dell’organizzazione, leadership, pianificazione, supporto, attività operative, valutazione delle prestazioni e miglioramento.
Accanto ai requisiti, l’Allegato A elenca i controlli di sicurezza, organizzati nella versione 2022 in quattro temi.
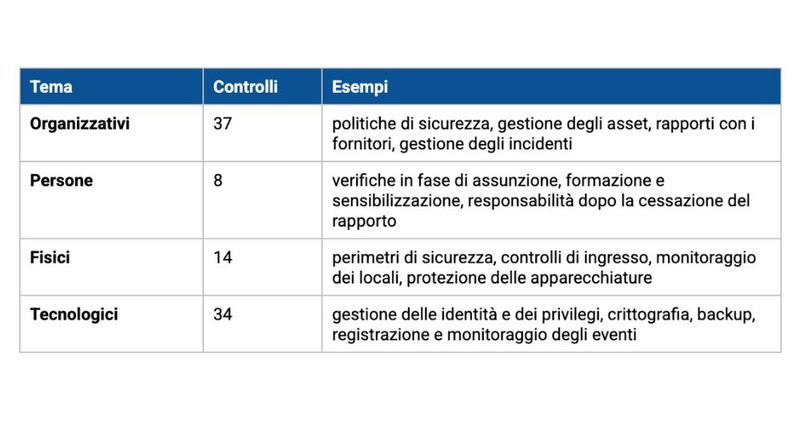
Non tutti i controlli devono essere adottati. L’azienda li seleziona in base alla propria valutazione dei rischi e motiva ogni scelta nella Dichiarazione di Applicabilità (SoA, Statement of Applicability), il documento che l’ente di certificazione esamina con maggiore attenzione.
Sicurezza fisica e controllo accessi nella ISO 27001
Si tende a considerare la sicurezza delle informazioni un tema esclusivamente informatico. La norma invece dedica un intero gruppo di controlli alla sicurezza fisica, perché un server protetto dal miglior firewall resta vulnerabile se chiunque può entrare nel locale in cui è installato.
I controlli fisici chiedono, tra le altre cose, di:
- definire perimetri di sicurezza attorno alle aree che ospitano informazioni e sistemi critici
- regolare gli ingressi in modo che solo il personale autorizzato possa accedere alle aree protette
- monitorare i locali per rilevare accessi non autorizzati
- gestire con regole precise visitatori, fornitori e manutentori.
A questi si aggiungono i controlli sul diritto di accesso, che deve essere assegnato, rivisto e revocato in coerenza con il ruolo della persona. In fase di audit non basta dimostrare di avere un sistema di controllo accessi: occorre esibire registrazioni affidabili, profili coerenti con le mansioni e prove delle revoche effettuate alla cessazione del rapporto. È il punto in cui la sicurezza fisica incontra il tema della responsabilità sulle identità mal gestite, che emerge puntualmente nelle verifiche.
Come si arriva alla certificazione ISO 27001
Il percorso verso la certificazione richiede in genere alcuni mesi, in funzione della complessità dell’organizzazione e del livello di maturità di partenza. Le tappe principali sono queste.
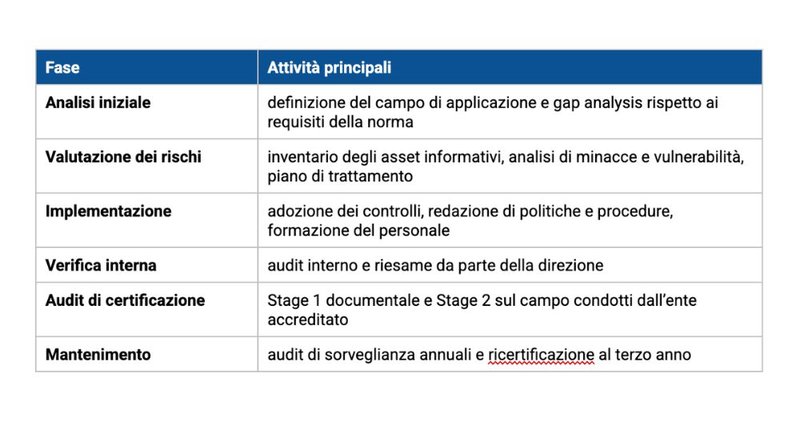
Negli anni intermedi l’ente effettua audit di sorveglianza, che verificano l’effettiva applicazione del sistema e l’impegno nel miglioramento continuo. Un SGSI che vive solo sulla carta emerge rapidamente in queste occasioni, soprattutto sui controlli fisici, dove le evidenze si verificano sul posto.
Domande frequenti sulla ISO 27001
La certificazione ISO 27001 è obbligatoria?
No, è una certificazione volontaria. Diventa di fatto necessaria quando è richiesta da clienti, bandi di gara o contratti di fornitura, oppure quando l’azienda sceglie di usarla per dimostrare in modo verificabile il proprio livello di sicurezza.
Qual è la differenza tra ISO 27001 e ISO 27002?
La ISO 27001 contiene i requisiti certificabili del sistema di gestione. La ISO 27002 è una linea guida che descrive nel dettaglio come attuare i controlli elencati nell’Allegato A. Ci si certifica sulla 27001, mentre la 27002 aiuta a implementarla.
Quanto dura la certificazione ISO 27001?
Il certificato vale tre anni, con audit di sorveglianza annuali. Alla scadenza si svolge un audit di ricertificazione che avvia un nuovo ciclo triennale.
Le PMI possono certificarsi ISO 27001?
Sì. La norma è scalabile e si applica a organizzazioni di ogni dimensione. Campo di applicazione e controlli vengono calibrati sulla realtà aziendale, senza obbligo di adottare misure sproporzionate rispetto ai rischi.
Che ruolo ha il controllo accessi fisico nella ISO 27001?
Rientra nei controlli fisici dell’Allegato A. L’azienda deve proteggere le aree che ospitano informazioni e sistemi, consentire l’ingresso solo al personale autorizzato e conservare evidenze degli accessi da mostrare in sede di audit.
Eltime: controllo accessi e tracciabilità a supporto del SGSI
Eltime progetta e installa sistemi di controllo accessi che rispondono in modo diretto ai requisiti di sicurezza fisica della norma. Il software di controllo accessi gestisce aree protette, profili per ruolo e fascia oraria e registra ingressi e tentativi negati, mentre l’hardware per il controllo accessi e l’integrazione con SimonsVoss estendono la protezione fino alla singola porta o al singolo armadio rack.
La sincronizzazione tra HR e controllo accessi fa sì che abilitazioni e revoche seguano automaticamente il ciclo di vita del dipendente, producendo le evidenze che l’ente di certificazione si aspetta di trovare.
Proteggi aree e informazioni critiche con un controllo accessi pronto per la ISO 27001


